Thursday, June 2, 2022

Reduce background noice in Teams Room System

It has been a while since Microsoft released their machine learning based noise suppression for Microsoft Teams. With this setting available all background noise like shuffling papers, slamming doors, barking dogs, and so on are effectively reduced. This technology has quickly fallen into our pattern of use - which in turn has led to expectations of finding this in the meeting rooms

The new hybrid workspace is the hottest trend right now. At any time, a hybrid workplace will consist of both remote workers and in-office workers. Synchronizing these groups of employees into a cohesive, collaborative unit can be quite a challenge in order to not leave one group feeling anonymized or voiceless. 

Microsoft Teams rooms should bring organizations closer to the ideal of hybrid work giving remote side workers the same opportunities to actively participate in the meeting. We see constant developments to support this, like the recent Front Row Layout for meetings. 

As a remote worker, I often find unintentional noise from meeting rooms to be the biggest disturbance in meetings. This can be all from paperwork, pens and fingers drumming on the table, cups and cutlery, small talk and meeting in meetings. I am therefore happy to finally see machine-based noise cancellation available on the Teams Rooms System.

When in a call, settings for noise suppression are now found on the meeting room controller:

Click on the image for a larger view

Teams offers three levels of noise suppression to help keep meeting participants focused. These settings can be changed at any time. For the Teams desktop app and iOS, the settings carries over to the next meeting or call once they are changed. This is not yet the case for Teams Room System. 

The noise suppression feature can be enabled or disabled on the Teams Room Device by use of the NoiseSuppressionDefault variable found in an XML Configuration file as described here. 

Click on the image for a larger view

The article describes several settings and how these can be implemented on devices in small and large scale. The documentation does not state how to set Low or High as the default setting. This has been discussed in this Twitter thread, where @MauroB94454117 states that the code implemented is ahead of documentation at this time. The documentation is missing the part on how to force noise suppression to Low or High settings. This is done with the following variables in the XML file which are tested and found Ok:

0 = Off
1 = Auto
2 = Low
3= High 

The following XML file gave me the highest level of noise suppression as the default state:

<SkypeSettings>
  <NoiseSuppressionDefault>3</NoiseSuppressionDefault>
</SkypeSettings>

 These are small steps to a better hybrid workspace in the modern workplace!

Hardware based noise suppression

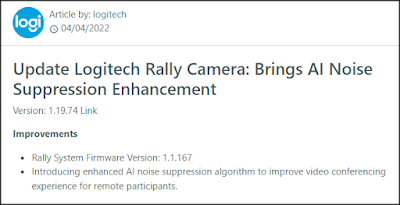
Logitech Rally cameras are also introducing AI noise suppression enhancement algorithms in their firmware version 1.1.167. This is to improve video conferencing experience for remote participants. This update is available for download from the Logi webpages.

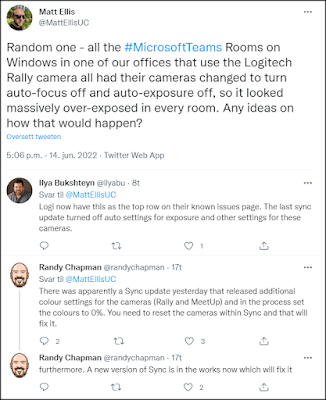
Normally updates of firmware and software brings new features and better security, but it also seems to introduce new unintentional problems - or "features". There are information in the community stating that the Logitech Rally Cameras might get problem with exposure and focus after updating. You can read about this on a fresh twitter message dialogue from Matt Ellis, Ilya Bukshteyn and Randy Chapman:

15.08.2022 - Video demo
Today a great video demo on this feature was released by ISDM Solutions - take a look here: https://youtu.be/gVvspCd0FaA 


Tuesday, April 19, 2022

Veeam Backup for M365 Automatic Reporting in PowerBI

Those of you which has read through the Microsoft services agreement might have noticed paragraph 6b where Microsoft recommends that you regularly backup your content and data that you store on the services using third-party apps and services. One example of such third party tool popular by managed service providers is the Veeam Backup for Microsoft 365. This blog post will explain how you can get automatic reporting on licenses and sizes used by this application.

Please note: This is not a sponsored post!

Data Deletion

Data deletion can occur when an attacker deletes your data, usually in a way that makes recovery difficult, if not impossible. A variant of this type of attack includes ransomware. With ransomware, an attacker compromises the network, encrypts data, and then demands a payment to get the key to decrypt the data. This may equate to data deletion since a successful extraction of payment often leads to more targeting by the attacker. Attacker motivations for data deletion covering the tracks of an attack, attempting to do irreparable harm to your business, or simply trying to spite you or your employees

Preventing data deletion

Other than the protection mechanisms you should employ to prevent account breach an elevation of privileges, your core prevention strategy should be to ensure you have sufficient redundancies built into your data management processes to minimize the impact of data deletion. Data in Microsoft 365 is made redundant for maximum availability by the service. However, it's still possible for an attacker to delete data from SharePoint sites and recycle bins, making it almost impossible to recover. There is also examples of bugs where data has been deleted from Teams and Sharepoint. Therefore, it's critical that you have a process for backing up mission critical data to offline stores - just like the Microsoft Services Agreement states.

Veeam Backup for Microsoft Office 365

Veeam Backup for Microsoft 365 is one application which can help eliminate the risk of losing access and control over your Office 365 data, including Exchange Online, SharePoint Online, OneDrive for Business and Microsoft Teams. This product is often used by managed service providers offering their services to customers. One challenge will be to automate a reporting solution showing the usage of the service related to license and storage on repositories.

Report automation

Niels Engelen has described a way to automatically send reports from Veeam by email. This is a simple approach to the standard functionality where PDF report will be sent by e-mail. It just didn't fit my expectations for reporting. 

PowerShell data harvesting

I have studied the Veeam Backup for Microsoft 365 PowerShell Reference and made a script counting all licenses, data usage and repository usage on a daily basis. This data is prepared in a JSON format and uploaded to an Azure Cosmos Database. The Azure Cosmos Database is quite inexpensive for this kind of usage. 

The following query will list all licensed users in a JSON format before uploading each record to the Cosmos database.
# Get VBO Licensed users, convert to JSON and upload to CosmosDB
$CosmosDBCollectionID = 'VeeamBackupLicenses'
$LicensedUser = Get-VBOLicensedUser

$output = foreach ($user in $LicensedUser) {
    $LastBackupDate = (($user.LastBackupDate).toString()).Split(" ")[0]
    $id = $([Guid]::NewGuid().ToString())
    $doc = [pscustomobject]@{
        id               = $id
        Username         = $user.UserName
        LastBackupDate   = $LastBackupDate
        Year             = (($LastBackupDate).toString()).Split(".")[2]
        Month            = (($LastBackupDate).toString()).Split(".")[1]
        LicenseState     = $user.LicenseState
        OrganizationName = $user.OrganizationName
    }
    $document = $doc | ConvertTo-json | Out-String
    # Writing data to CosmosDB
    New-CosmosDbDocument -Context $cosmosDbContext -CollectionId $CosmosDBCollectionID -DocumentBody $document -PartitionKey $id -Encoding UTF-8
}


The next query will get the usage pr. organization and upload this to a CosmosDB in JSON format:
# Get VBO Usage pr Organization, convert to JSON and upload to CosmosDB
$CosmosDBCollectionID = 'VeeamBackupUsage'
$Organizations = Get-VBOOrganization
$Date = get-date -Format "dd.MM.yyyy"

$UsageOutput = foreach ($Org in $Organizations) {
    $UsageData = Get-VBOUsageData -Organization $Org
    # Need to handle the fact that a customer can have data in several repositories
    foreach ($Usage in $UsageData) {
        $id = $([Guid]::NewGuid().ToString())
        $UsedSpaceGb = [MATH]::Round((($Usage.UsedSpace) / 1024 / 1024 / 1024), 1)
        $Udoc = [pscustomobject]@{
            id               = $id
            Date             = $Date
            RepositoryId     = $Usage.RepositoryId
            UsedSpaceB       = $Usage.UsedSpace
            UsedSpaceGB      = $UsedSpaceGb
            OrganizationName = $Usage.Organization.DisplayName
            OrganizationMSID = ($Usage.Organization.Id.Value).Split(":")[0]
        }
        $Udocument = $Udoc | ConvertTo-json | Out-String
        # Writing data to CosmosDB
        New-CosmosDbDocument -Context $cosmosDbContext -CollectionId $CosmosDBCollectionID -DocumentBody $Udocument -PartitionKey $id -Encoding UTF-8
    }
}

The third query will get information about the repositories defined in Veeam Backup for Microsoft 365 and upload this in JSON format to the Cosmos Database. The original data values from the queries are in bytes format.
# Get VBO Repositories, convert to JSON and upload to CosmosDB
$CosmosDBCollectionID = 'VeeamBackupRepositories'
$Repositories = Get-VBORepository
$Date = get-date -Format "dd.MM.yyyy"

$RepositoryOutput = foreach ($Repo in $Repositories) {
    $id = $([Guid]::NewGuid().ToString())
    $RepoCapacityTb = [MATH]::Round((($Repo.Capacity) / 1024 / 1024 / 1024 / 1024), 1)
    $RepoFreeSpaceTb = [MATH]::Round((($Repo.FreeSpace) / 1024 / 1024 / 1024 / 1024), 1)
    $Rdoc = [pscustomobject]@{
        id                    = $id
        Date                  = $Date
        RepositoryId          = $Repo.Id.Guid
        RepoName              = $Repo.Name
        RepoPath              = $Repo.Path
        RepoCapacityB         = $Repo.Capacity
        RepoCapacityTB        = $RepoCapacityTb
        RepoFreeSpaceB        = $Repo.FreeSpace
        RepoFreeSpaceTB       = $RepoFreeSpaceTb
        RepoRetentionType     = $Repo.RetentionType
        RepoRetentionPeriod   = $Repo.RetentionPeriod
        RepoRetentionFreqType = $Repo.RetentionFrequencyType
    }
    $Rdocument = $Rdoc | ConvertTo-json | Out-String
    # Writing data to CosmosDB
    New-CosmosDbDocument -Context $cosmosDbContext -CollectionId $CosmosDBCollectionID -DocumentBody $Rdocument -PartitionKey $id -Encoding UTF-8
}

These different Powershell parts are coordinated and scheduled to run as powershell scripts on a regular basis on the Veeam backup servers.
  <Actions Context="Author">
    <Exec>
      <Command>C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe</Command>
      <Arguments>-ExecutionPolicy bypass -file "C:\Simon\CountVeeam365LicensesDailyToPowerBI.ps1"</Arguments>
    </Exec>
  </Actions>

PowerBI data analyzis

Using PowerBI Desktop, it is easy to connect to the Cosmos Database. With the data loaded into Microsoft PowerBI you can do further manipulations of the data using DAX queries. One example could be to calculate the difference between capacity and free space for the repositories in order to get the used space pr. repository. This could be done like this which will return a separate column with the result ready to use in the report:
RepoUsedSpaceB = CALCULATE(SUM(VeeamRepositories[RepoCapacityB]))-CALCULATE(SUM(VeeamRepositories[RepoFreeSpaceB]))

I have also made a calculation of consumed GB pr user in each company. This is done in two steps. First I calculate number of users pr. company:
AntallBrukere = DISTINCTCOUNT(VeeamLisenser[Bruker])

Then I calculate consumed GB pr user in the company:
GBprBruker = SUM(VeeamUsage[UsedSpaceGB])/Kalkulasjonstabell[AntallBrukere]

Using Power BI we can easily create several reports to visualize the status of the service.

Example of monthly report of all companies and users protected by Veeam 365 Backup which can be the basis for invoicing where this is based on the number of users in the system pr. company.


Example of historical development of backup up users pr. company by Veeam 365 backup.

Example of gigabyte compared to number of users pr. company protected by Veeam 365 backup.

Example of usage of the calculated column for GB pr User. Infinity comes from stored data for customers which have terminated their contract where data still exists. This has been removed from the graph with a visuals filter displaying only companies with more than 0 users.


Example of report for repositories with forecast in the Veeam 365 backup service.

This gives a fully automated always up to date reporting solution showing current usage and historical development related to the provided service, license usage and storage consumptions. The reports can easily be filtered by clicking on the values and graphs giving the consumer of the reports the ability to select the desired view. 


The animation is blured to protect the data exposed in the report

If you upload your PowerBI report to the online PowerBI service, you can set the dataset to automatically update directly from the Cosmos Database. This will allow for online consumption of the report from all your devices. One idea could be to add it as a tab in a suitable team channel in Microsoft Teams giving easy access for everyone interested in the topic.

I do believe someone could have interest in the PowerBI Report file, but unfortunately this can't be shared because my reports contains PII data. 

Conclusion

I hope this could inspire someone to dive into data capturing and report building. If you have thoughts, ideas, comments or ideas after reading this far, please add a comment.


Sunday, April 3, 2022

Good insights in Microsoft license usage

Cloud based IT solutions does have a pretty predictive cost when each and every license is based on a price pr user pr month. This should make it easy to budget the cost of each user role. The challenge might be to have an up to date overview of the license portfolio, both current and over time.

In order to give automated insights to the license situation, I have made a solution which has been installed at several tenants. Based on Microsoft Graph API powershell queries for running in Azure function apps, I am populating license information data from user accounts to a cheap Azure Cosmos DB. These data are then connected to PowerBI where I have created a report giving a detailed insight to the license portfolio pr. company, department, user. The report which can be granulated on year. quarter, month, week or day gives an accurate insight to the consumption of Microsoft licenses in the tenant, which helps address any misconfigurations.

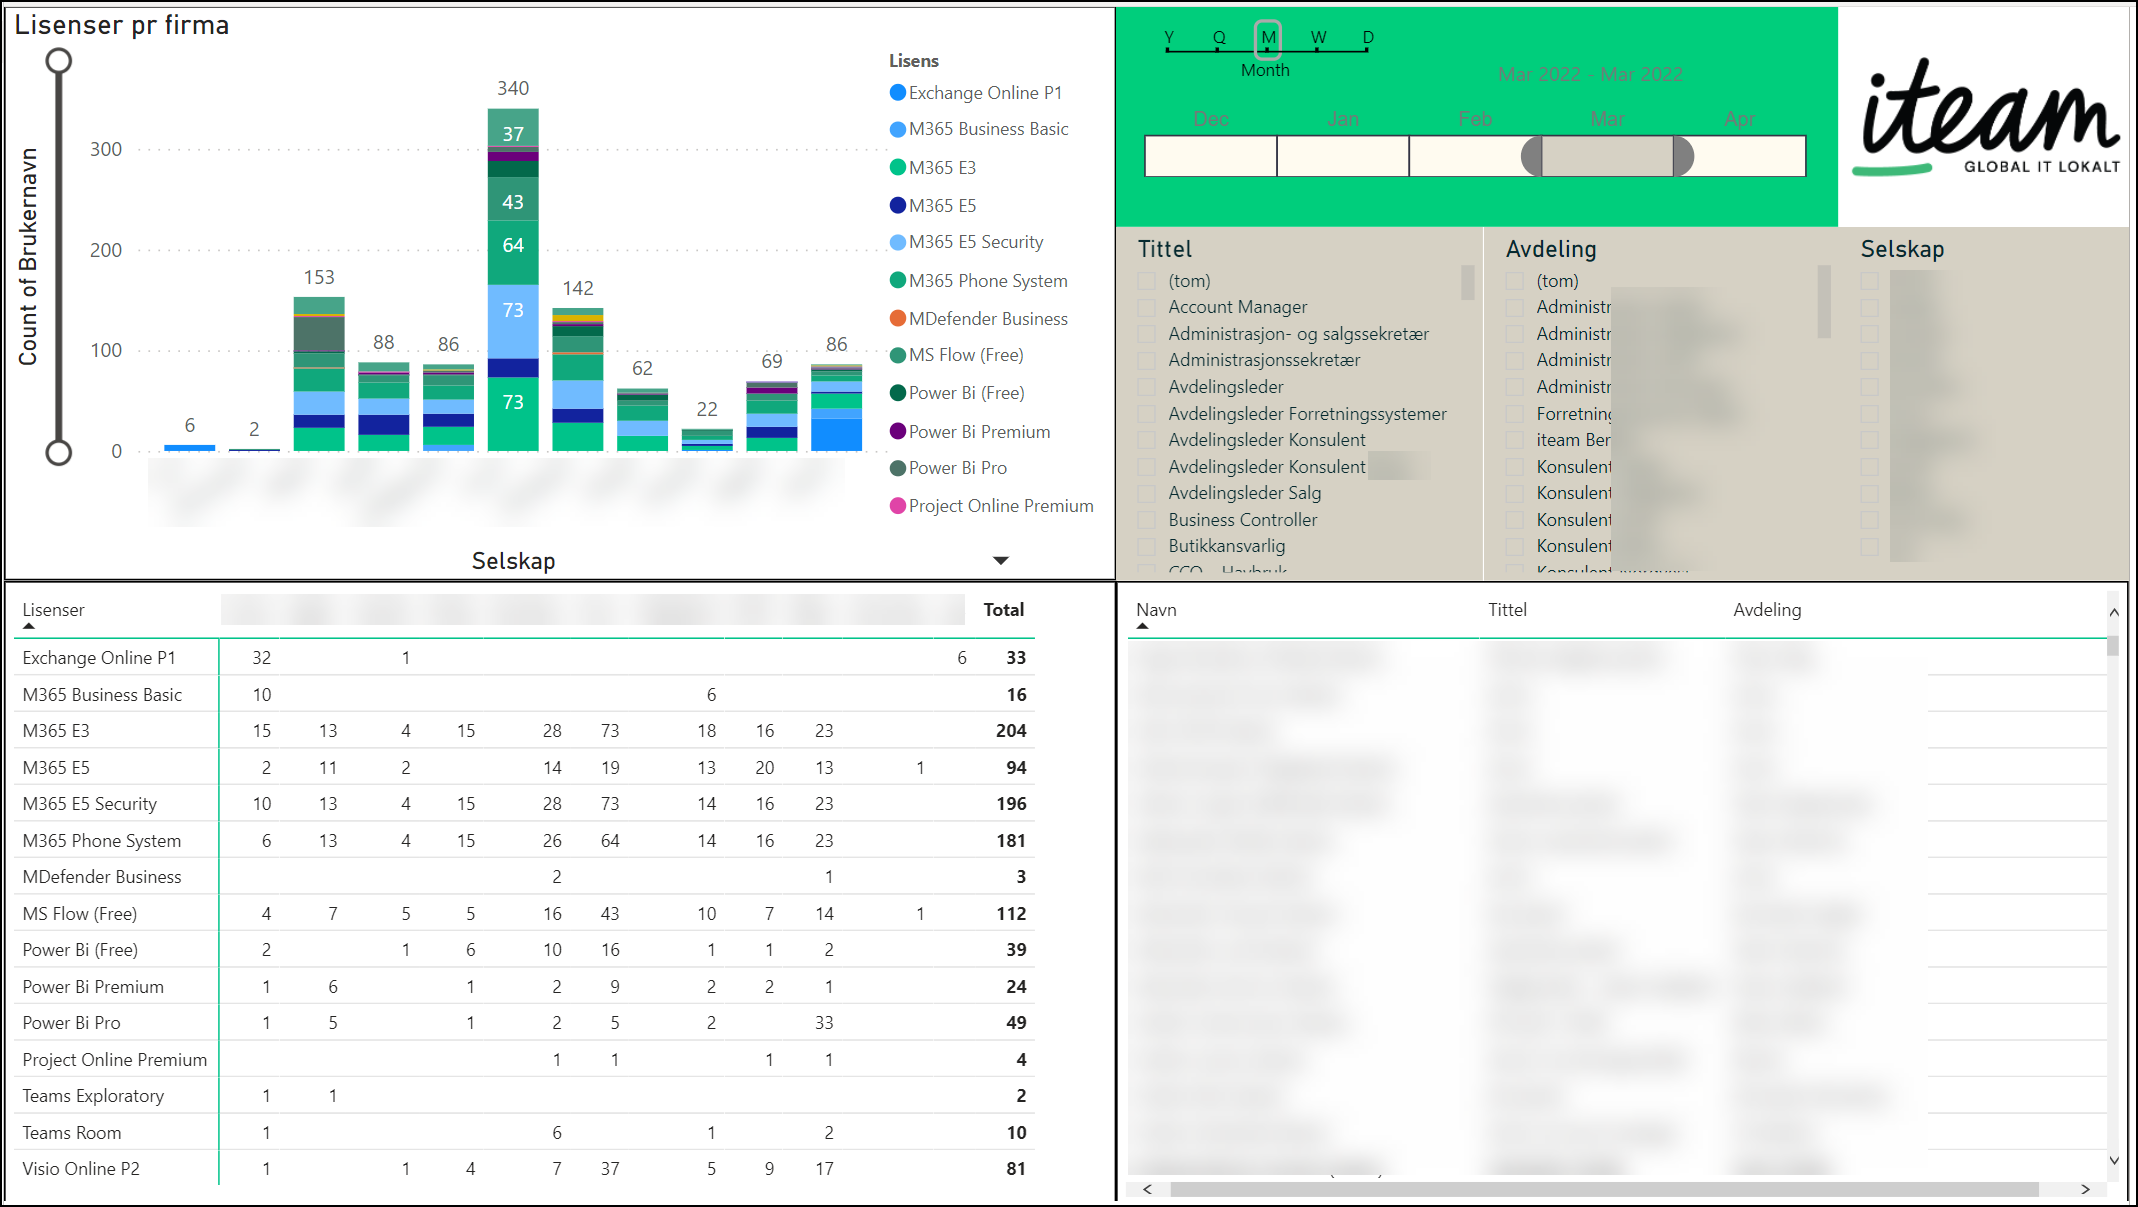
The report has several pages, where the first page gives an overview over license consumption based on company/department with both a graphical and detailed table overview as well as personal details. The report can easily be filtered by clicking on the values in each part of the report.

Click for a larger version

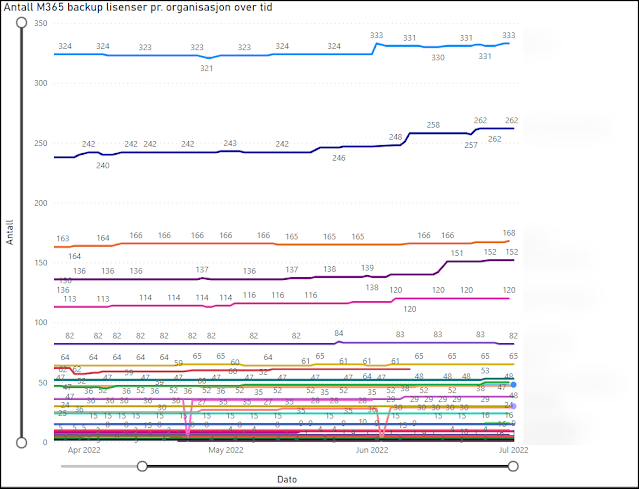
Page two of the report has got a timeline showing the development of Microsoft licenses over time. The report can be filtered by company/department, license or user. This gives an insight to license usage which can't be found elsewhere. The picture below is an example where you clearly can spot a change in SKUs on a large amount of users over time. 

Click for a larger version

In some cases there has been developed even further report pages in order to address the need of insights to the usage of Microsoft licenses, and these reports have several times been used to detect misallocated licenses which in turn have resulted in significant cost savings over time. An example of such report could be the one including groups used to assign licenses to the user accounts.

Click for a larger version

Regarding costs for running the function and cosmosdb in Azure, they seems to be reasonably low. A typically SMB company with arround 200 users shows cost arround 5 NOKs for one month. 

Please let me know if you find this kind of technological usage interesting.

Monday, August 9, 2021

Kundereferanse: Microsoft 365 hos Vikenco

Den moderne arbeidsplassen er preget av høy endring og stadig økende krav til effektivitet og samhandling. #Microsoft365 har blitt en kraftpakke av verktøy for bedrifter.

Vær med ut til Vikenco AS og se hvordan jeg har hjulpet de å utnytte mulighetene i Microsoft365 til å understøtte den moderne arbeidsplassen på en sikker og enhetlig måte. 

Jørn og Simon i samtale om den moderne arbeidsplassen

En kan ikke gjøre alle til lags, men med Microsoft 365 kan de fleste ønsker om å kunne jobbe uavhengig av tid, lokasjon og enhet oppfylles på en sikker måte. Se filmen fra Vikenco her:


Sunday, April 11, 2021

Kundereferanse: Teams telefoni hos Istad

Teams fra Microsoft samler all kommunikasjon i ett og samme grensesnitt, og gjør det enklere for deg og dine kolleger å samarbeide, uavhengig av tid og sted. Løsningen blir enda bedre når Telenor integrerer telefoni i Microsoft Teams. Det gjør kommuniskasjonen enklere, smidigere og mer effektivt.

Dette er en kundereferanse fra Telenor på en leveranse jeg har levert gjennom Serit. Denne kan sees i sammenheng med tidligere publiserte artikkel om livsforlengende PBX tiltak.


En kunde som har benyttet seg av denne løsningen er Istad Kraftselskap, et lokalt energikonsern med over 100 års historie, som holder til i Romsdal og på Nordmøre.

– Det hele begynte med at vi ønsket å bytte ut all gammel teknologi, og skifte ut de utdaterte telefonsentralene våre, sier Dyre Halse, IT sjef hos Istad.

Allerede i 2008 begynte bedriften å ta i bruk Microsofts chatte og videokonferanse-muligheter for å samarbeide – Office Communicator, Skype, Lync, og nå Teams. I det siste har det blitt enda viktigere for dem å få inn video i disse tjenestene, og dessuten integrere telefonien. Disse løsningene gjør at Halse og hans kolleger kan motta mobilsamtaler enten på mobilen eller på PCen i Teams, alt etter hva som passer. En kan fortsette samtalen en startet på PCen med et tastetrykk til sin mobil osv. Det er Serit Møre som har stått for oppsettet.

Reklamefilm i Telenor sin innpakking


– Du kan si at vi har vært med Istad på reisen helt fra Bell til Bill, altså fra Alexander Graham Bell fant opp telefonen til Bill Gates og Microsoft ledet IT revolusjonen, sier Simon Skotheimsvik, Senior Systems Consultant hos Serit Møre. Serit Møre er et ledende kompetansemiljø innen teknologi og IT-løsninger i Møre og Romsdal, med kontorer i Surnadal, Kristiansund og Molde. 

– Dessuten skjer jo alt i skyen, med alle fordelene det medfører, enten det er enkel oppgradering, bedre sikkerhet eller med det lave fotavtrykket hos kunden, sier Skotheimsvik.


Dyre Halse hos Istad påpeker videre at det å kunne kjøre videomøter der «alt bare fungerer» og du enkelt kan hente opp informasjon fra tidligere møter eller kontaktpunkter, er elementer som gjør Teams så verdifullt for ham og organisasjonen.

– Det er en stor hjelp å kunne hente inn nye kolleger med sin kompetanse når vi trenger dem, det gjør oss mye mer effektive, kan han fortelle.

De opplever også at det å få all telefoni inn i Teams, med to helintegrerte systemer som fungerer så godt og raskt sammen, har gjort en enorm forskjell for kundene deres. Friheten til å ta jobbtelefoner fra hvor som helst, med full Teams-funksjonalitet som kalendre, filer og kontaktinformasjon, gjør arbeidshverdagen uendelig mye enklere. Serit forteller også at Microsoft har gjort en kjempejobb med å legge til rette for dem i forhandler og installatørleddet, så de kan tilby kunder som Istad de beste og nyeste løsningene.


Opprinnelig reklamefilm fra Serit


Tuesday, July 7, 2020

Handling of contacts in Microsoft Teams

The handling of contacts in Microsoft Teams is for many users a step backwards related to Skype for Business. Could it be that we could find some alternative approaches for handling contacts?`

The fastest way to start an IM

Most conversations starts with an instant message. Lets look at some fast ways to start an instant message.

Windows Search

If you use Windows Search (Win+S) and search for your colleague, you will have a direct shortcut to start an IM.
Search for users in Windows Search and start an IM directly

Edge browser Search

If you have logged in to the new Edge Chromium browser and picket the Office365 content, you can search directly inside your company for people and start an IM.
Log in to your Edge browser to get direct access to 365 content and search

Start an IM directly from the Search results

Contact card in Office applications

Wherever you see your contacts in the Office applications or portals, you can hover the mouse on the contact in order to open a contact card with extended information and contact information. Here you can easily start an IM directly.
Hover the contact card and start an IM directly

Contacts handling in Teams

Some users are also complaining about the handling of contacts in Microsoft Teams. In general your Outlook contacts are synced to Teams. Please be aware that it's only one contact list from Outlook that gets synced to Teams. If you have multiple contact lists, its the default list that gets synchronized. You can figure out which one this is by checking Contacts Properties - Outlook Address Book. The checkmark for showing the folder as an email address book is greyed out for the default address book that is synchronized towards Teams.
The default Outlook Contacts (Ctrl+3) are synchronized to Teams
Please be aware that it will take some time for new contacts to appear in Microsoft Teams - from 3 to 24 hours. Please also note that users are reporting that you have to add a company name to your Outlook contacts in order to get the available in Microsoft Teams.

The contacts syncing from Outlook will not give you the rich Teams communication possibilities. You will only have basic calling and email (if you have phone system integration. You can however add the contact as a Team Contact in the Speed Dial contact list in Teams. This will give you the rich communication possibilities provided by Teams. If you have the SIP/mail address in the Outlook contact card, you will have a merged contact card in Teams with all communication possibilities available. If you edit your Outlook contact after adding the Teams contact (add email address or IM address), please be aware of the delayed integration from Outlook Contacts to Teams (3-24 hours).
Example of Outlook Contact in Microsoft Teams lacking the rich communication features

User added as a Teams Contact

Example of Outlook Contact merged with Teams contact giving a unified view with all communication possibilities. 

Requirements

Please be aware that you should have Teams registered as the chat app for Office in order for getting the quick access to Teams Instant Messaging in your computer.
Register Microsoft Teams as the chat app for Office.

Give feedback

Please leave a comment if you have additional experiences or tips related to this. If you like what you read, please share the information in social media - sharing is caring!


Wednesday, May 6, 2020

Teams Room System does not recognize external meeting invite

When receiving a Teams meeting invite from a person outside of your organization you should be able to forward this invite to the room resource. The Teams Room System should recognize the invite as a Teams meeting and display it in the display. This might not happen if you have implemented Safe Links in Advanced Threat Protection.


Automatically Process meeting invites

In order for the room resource to automatically accept the forwarded external Teams meeting invite, you have to set the following configuration on the room:

Set-CalendarProcessing -Identity "Room Identity" -ProcessExternalMeetingMessages $true
It could also be wise to have the following settings for the room resource, but this is not crucial for the external meeting problem:
Set-CalendarProcessing -Identity "Room Identity" -AllowConflicts $false -AllowRecurringMeetings $true -AutomateProcessing AutoAccept -DeleteComments $false

The Safe Links problem

If you have configured the Advanced Threat Protection policy for Safe Links, you might experience that the meeting join URL is being rewritten in such a way that the Teams Room System can't recognize the meeting URL. The url is being rewritten to the format of "eur01.safelink.protection.outlook.com....."

Example of a rewritten link from ATP Safe Links
The result of this is a successfull reservation of the meeting in the room resource, but you can't join the meeting. The Teams Room System user interface shows a "..." button instead of a "join" button.
External meeting forwarded to Teams Room System with a missing join button.

The Safe Links solution

The solution to this problem is to add 'teams.microsoft.com' to the list of URLs that shouldn't be rewritten. We have added '*.microsoft.com/*' just to be sure to cover all variations of url's.

Add a reservation for the Teams meeting invite URL's in ATP safe link policy
External meeting forwarded to Teams Room System after modifying the safe link policy

The Outlook problem

I have seen situations where forwarding of external meetings to the Teams Room System has been working for some users, while other users in the same tenant has the problem with this missing join button on forwarded meetings. 
Example of two meetings forwarded from two users where one has the problem

I have debugged this down to the version of Outlook running on the computer.
  • Outlook version 1908 build 11929.20708 have the problem when forwarding an external meeting invitation to Teams Room System.
  • Outlook version 2004 build 12730.20250 does not have the problem when forwarding an external meeting invitation to Teams Room System.
  • Update 19.10.2020 - problem has returned:
    Outlook version 2008 build 13127.20638 have the problem when forwarding an external meeting invitation to Teams Room System.
One workaround while waiting for an updated Outlook version is to use Outlook Web Access, since this is working independent of the Outlook version installed on the computer.
Forwarding calendar event to Teams Room System from OWA is working as expected.

Change Office channel

You can change office channel to monthly and start a manual update by use of the following commands in an elevated powershell window.

C:\Program Files\Common Files\microsoft shared\ClickToRun\OfficeC2RClient.exe /changesetting Channel=Monthly
C:\Program Files\Common Files\microsoft shared\ClickToRun\OfficeC2RClient.exe /update user
Changing to monthly channel and forcing an update of Office


Problem visible in Outlook Web Access

It may be worth noting that the problem is also visible in Outlook Web Access when looking at the calendar of the meeting room. Meetings sent from Outlook at the computer is missing the Join button in Outlook Web Access Calendar as well.
Meeting forwarded from Outlook on computer is missing the Join button in OWA

Meeting forwarded from OWA do have the Join button in OWA.

Could the problem be related to the Exchange service independent of the Microsoft Teams Rooms System?
 

Sources


Saturday, March 28, 2020

Hvordan beskytte den moderne arbeidsplassen?

Korona-pandemien som raser over verden i disse dager har fremskyndet den moderne arbeidsplassen. Skytjenester og den mobile arbeidsstokken har redefinert sikkerhetsperimeteret. IT miljøene flytter seg fra bedriftens lokale nettverk til skybaserte miljø. Data lever utenfor bedriftens nettverk og deles aktivt med eksterne samarbeidspartnere, leverandører og kunder. Ansatte tar i bruk sine egne enheter og jobber stadig mer fra hjemmekontor. I dette bildet trengs en ny sikkerhetsmodell som effektivt tilpasser seg det moderne miljøet. La oss snakke litt om Zero Trust og hvorfor det er ekstra viktig i disse dager.

Zero Trust er ikke en enhet eller et enkelt produkt man kan kjøpe. Det er mer en metodikk som benyttes for å sikre bedriftens data. Det nye sikkerhetsperimeteret er ikke lenger definert av en organisasjons fysiske lokasjoner – den er nå strekt ut til alle lokasjoner og enheter som kjører, lagrer eller aksesserer bedriftens digitale ressurser og tjenester. Dette skjer ofte utenfor bedriftens lokasjonsbaserte sikkerhetsløsninger basert på brannmurer og VPN forbindelser. Bedrifter som utelukkende benytter slike tradisjonelle sikkerhetsmodeller, greier ikke å få den nødvendige ende til ende sikkerheten som den moderne arbeidsplassen krever. Dagens sikkerhet må omfavne den moderne arbeidsplassen og beskytte individer, enheter, applikasjoner og data uansett hvor de måtte befinne seg. Dette er kjernen i metodikken som kalles Zero Trust.

Nå jobber flere enn noen gang fra hjemmekontor samtidig som data og applikasjoner flytter ut i skyløsninger. Da er man ikke nødvendigvis lenger beskyttet bak den flotte brannmuren på kontoret, og det er derfor viktig at IT løsningene sikres på nye måter.

Hva går Zero Trust ut på?

For å forklare dette på en enkel måte er prinsippet for Zero Trust å ikke stole på noen, verken personer, lokasjoner eller enheter. Alt må verifiseres før tilgang blir gitt. Personer og enheter må kunne verifisere seg før de får tilgang på de dokumenter, applikasjoner og data som de har tillatelse til. Dette må fungere uavhengig av om man er innenfor eller utenfor kontoret. Ansatte tar i dag med egne enheter og jobber fra hvor som helst uten å være innom bedriftens lokalnett. Sikkerheten må derfor bygges rundt brukerne, og de må identifisere seg på en trygg måte fra enheter som er verifisert sikre før de får tilgang til å jobbe med bedriftens data fra godkjente applikasjoner. Slik får bedriften sikret seg fra innsiden og ut.


Den tradisjonelle metoden for å ivareta bedriftens digitale eiendom kan minne om en borg med vollgrav basert på sikring av lokalnett, filstrukturer og serverløsninger. Dette har fortsatt en viktig rolle for bedriftens sikkerhet, men vi trenger nye løsninger for å også beskytte oss i dagens skybaserte verden. Vi må sikre påloggingen slik at vi vet med sikkerhet at det er riktig person som får tilgang. Vi må sikre at tilgangen skjer fra en enhet som har god nok helsetilstand, og vi må sikre at det er tilgang til kun de data man skal ha tilgang til på aktuelt tidspunkt. Dette må fungere selv om både brukere, applikasjoner, enheter og data er utenfor borgen og vollgraven.

Mange bedrifter har i dag en praksis som avviker stort fra Zero Trust-metodikken. Mange har hørt om det, men vegrer seg fra å sette i gang tiltak for å få dette på plass – selv om de aktivt bruker skytjenester og tillater tilgang til bedriftens data fra enheter og applikasjoner de ikke har kontroll over. I disse dager er dette et høyaktuelt tema hvor ansatte i tillegg oppfordres til å jobbe utenfor kontoret, på usikrede hjemmenett og gjerne fra dårlig administrerte enheter. Bedriftens data er mer sårbar enn noen gang.

Maskinlæring, kunstig intelligens og automatikk

Organisasjoner må kunne tilby sikker tilgang til sine ressurser uavhengig av brukerens miljø. Før tilgang kan gis, må vi blant annet være sikre på brukerens lokasjon, brukerens rolle, enhetens helsetilstand samt kjenne klassifikasjonen på dataene de ønsker tilgang til. For å få en effektiv håndtering av dette benyttes automatiserte regler, maskinlæring og kunstig intelligens for å få den riktige balansen mellom sikkerhet og best mulig opplevelse for brukerne.
Det har historisk sett vært utfordrende og tungvint å få tilgang til internområder, dokumenter og andre data når du jobber fra andre steder enn arbeidsplassen. Den moderne arbeidsplassen gjør det enklere enn noen gang å jobbe hjemmefra og samtidig opprettholde produktivitet på en fleksibel måte. Zero Trust-metodikken underbygger og sikrer den moderne arbeidsplassen.

Ved å sette opp bedriftens sikkerhetsprosedyrer gjennom en Zero Trust-metodikk, vil den enkelte ansatte få tilgang til det en skal ha på en sikker måte fra hvor som helst i verden. Zero Trust-metodikken er rett og slett en ny måte å drive intelligent sikkerhet basert på automatisk håndheving av sikkerhetsregler for å sikre samsvar med tilgang i hele den digitale reisen. Basert på regelsett i forhold til bruker, enhet, applikasjon, informasjon om plassering og risiko kan man bedre kontrollere hvordan brukere får tilgang til bedriftens ressurser og tjenester. Regelsettene brukes til å bestemme om det skal tillates tilgang, nektes tilgang eller kontrollere tilgang med ekstra autentiseringsutfordringer (for eksempel flerfaktorautentisering), bruksvilkår eller tilgangsbegrensninger. Det hele understøttes av kunstig intelligens og maskinlæring.


Hvordan komme i gang

Sikkerhet er et område som stadig krever ettersyn og utvikling. Microsoft 365 har de verktøy man trenger for komme i gang med en Zero Trust-praksis. Det er viktig å huske at dette ikke er et arbeid man blir ferdig med. En Zero Trust tilnærming bør strekke seg over hele den digitale eiendommen til bedriften. Dette gjøres ved implementasjon på tvers av seks grunnleggende elementer: identitet, enhet, applikasjon, data, infrastruktur og nettverk. Hver av disse elementene er kilder som går inn i håndhevelse av sikkerheten, og er slik sett viktige områder å fokusere på.

Identitet

Uansett om det gjelder personer, tjenester eller internet-of-things (IOT) enheter, har de identiteter som inngår i kjernen av Zero Trust. Ved tilgang til en ressurs, må identiteten verifiseres på en sikker måte og sjekkes opp mot gyldighet, normaliteter og tilganger. Med Azure Active Directory (Azure AD) og Intune kan bedriftene være trygge på at mobile ansatte kan få tilgang til ressurser på en sikker måte, uten at det går ut over produktiviteten. Når man jobber fra usikre nettverk kan man skru på MFA (Multi-faktor-autentisering) som vil sørge for at brukerne må bruke en form for bekreftelse på at de er den de utgir seg for å være før de får tilgang. Her kan man også benytte betinget tilgang basert på en total sikkerhetsvurdering knyttet til enhet, lokasjon, tidspunkt med mere.
Tradisjonelt identifiseres identiteter ved brukernavn og passord uten enhetlig pålogging mellom tradisjonelle systemer og skybaserte tjenester. En mer avanserte form gir integrerte og federerte løsninger, betingelsesbaserte tilgangsløsninger med tilhørende analyser. Den optimale løsningen har passordløs tilgang og sanntids risikoanalyser.

Enhet

Identitet og enheter er de primære elementene for sårbarhet i et cyberangrep. Når identiteten har fått tilgang til en ressurs, kan data flyte til en mengde forskjellige enheter som IOT enheter, smart telefoner, private enheter og administrerte bedriftsenheter. Dette mangfoldet gir en massiv angrepsflate, noe som krever overvåking og strenge krav til enhetens helsetilstand og samsvar for å sikre tilgangen.
I en tradisjonell løsning er enhetene administrert gjennom tjenester som krever tilstedeværelse på lokalnettet til bedriften. I en mer avansert løsning er enheten registrert mot skybaserte løsninger for drift. Den optimale løsningen har automatiserte tjenester for deteksjon og monitorering.

Applikasjon

Data blir betjent i applikasjoner. Dette kan være alt fra tradisjonelle lokale applikasjoner til skybaserte tjenester. Her må man sikre at rettigheter og tilganger blir ivaretatt. Her må man kunne kontrollere og sikre eventuell bruk av applikasjoner som brukerne innfører (skygge-IT). Løsningen må overvåke og ha sanntids analyse for å avdekke unormal adferd.
Tradisjonelt sett er applikasjoner tilgjengelig på fysiske lokale nettverk og over VPN løsninger. Mer avanserte løsninger gir tilgang over internett med enhetlig pålogging (SSO) hvor kritiske applikasjoner er overvåket og kontrollert. En optimal løsning gir tilgang til alle applikasjoner med minste tilgangsrettigheter hvor man også har overvåking og monitorering på alle skybaserte applikasjoner.

Data

Bedriftens data representerer bedriftens verdi, og de bør være sikre selv om de skulle forlate enheter, applikasjoner, infrastruktur og nettverk som er under administrasjon av bedriften. Data bør derfor klassifiseres, merkes og krypteres. Tilgangskontrollen kan så bestemmes ut fra attributtene tilhørende dataene.
Tradisjonelt sett har man styrt tilgang basert på perimeter tilgang, og ikke dataenes sensitivitet. En mer avansert metode er å klassifisere og merke data, samt kryptering av data. Den optimale løsningen bygger på maskinlæring, skybaserte sikkerhetsregimer og regelverk for å hindre datatap med kryptering og sporing.
Nettkriminelle ønsker å få tak i bedriftens data – for å kunne bruke dette på en eller annen måte – enten det er for å kryptere filer eller stjele informasjon. Med Microsoft Information Protection, kan man forbedre beskyttelsen av sensitiv informasjon—uansett hvor informasjonen befinner seg. Dataene vil kunne beskytte seg selv uten å måtte ligge i en gitt filstruktur. Microsoft 365 gjør det mulig å:

  1. Identifisere og klassifisere sensitive data manuelt og automatisk
  2. Bruke fleksible beskyttelsesregler.
  3. Overvåke og utbedre sensitive data som er i faresonen.

Infrastruktur

Telemetri bør benyttes for å oppdage angrep og unormal adferd knyttet til infrastruktur for å automatisk blokkere, varsle og ta beskyttende handlinger. Med Microsoft 365, kan bedrifter styrke sin evne til å beskytte, oppdage og svare på angrep med Microsoft sin integrerte og automatiserte sikkerhet. Her benyttes Microsoft Intelligent Security Graph og avansert automatisering som er drevet av kunstig intelligens (AI) for å forbedre identifisering og respons av hendelser. Slik kan sikkerhetstrusler løses nøyaktig, effektivt og raskt.

Nettverk

Alle data blir konsumert over nettverk, og kontroller i nettverket kan bidra til å hindre at angripere beveger seg sideveis gjennom nettverket. Nettverk bør derfor være segmentert og ha sanntids beskyttelse, kryptering, monitorering og analyse implementert.
Microsoft 365 vil forenkle administreringen av sikkerheten dersom man ønsker å få på plass en Zero Trust-metodikk.

Når du skal vurdere hvordan du skal sikre dine data, enten de finnes i skyen eller på servere, vil vi anbefale en Zero Trust metodikk som den best egnede praksisen. Bakgrunnen for dette er hvordan arbeidssituasjon er for mange i dag – og vil være i all tid fremover. Metodikken er mest effektiv når den er integrert over hele den digitale verdikjeden. De fleste organisasjoner vil ha en fasebasert tilnærming rettet mot bestemte områder. Dette bygger ut fra modenhet, tilgjengelige ressurser og prioriteringer. Det første trinnet på reisen trenger ikke å være et stort løft eller en total omlegging, men gjerne en forlengelse av eksisterende løsninger og investeringer. Hvert steg på veien vil utgjøre en forskjell med tanke på å redusere risiko og sikre den digitale eiendommen. Det viktige er her å komme i gang.

Microsoft 365 kommer i ulike utgaver hvor man kan velge de verktøy og funksjoner man trenger. Med riktig nivå på grunnsikringen kan du fokusere på innovasjon og utvikling av egen forretningsdrift.

Relevante artikler:

Artikkelen var første gang publisert som en av flere artikler fra Simon på serit.no